ঢাকা ০১:২৯ পূর্বাহ্ন, শনিবার, ১০ অক্টোবর ২০২৬, ২৪ আশ্বিন ১৪৩৩ বঙ্গাব্দ
সংবাদ শিরোনাম ::
বিরিয়ানি রান্নায় চাল ভেঙে যাচ্ছে? রইল ঝরঝরে রাখার কৌশল ঘণ্টার পর ঘণ্টা অফিসের চেয়ারে বসে কাজ? অজান্তেই বাড়তে পারে ঝুঁকি বৈভবের প্রভাব এবার দক্ষিণ আফ্রিকায়, দাম দেড় কোটির বেশি পাঠাওয় থেকে ১ কোটি ৯০ লাখ গ্রাহকের তথ্য চুরির , বাড়ছে সাইবার ঝুঁকি শুভ মহালয়া আজ, দুর্গোৎসবের ক্ষণগণনা শুরু পাহাড় রক্ষা ও উন্নয়ন সোসাইটির মৌলভীবাজার কমিটি, জিতু সভাপতি-সুমন সম্পাদক ‘নুন-পান্তা খেয়েও ছেলের সঙ্গে থাকতে চাই’ বিশ্ববিদ্যালয় শিক্ষার্থীদের নিয়ে বসুন্ধরার ব্যতিক্রমী ক্রীড়া আয়োজন ষড়যন্ত্র করে গণতন্ত্রের সংগ্রাম থামানো যাবে না: অনিন্দ্য ইসলাম অমিত টাইব্রেকারের রোমাঞ্চে জয়পুরহাট সদরকে হারিয়ে চ্যাম্পিয়ন কালাই

পাঠাওয় থেকে ১ কোটি ৯০ লাখ গ্রাহকের তথ্য চুরির , বাড়ছে সাইবার ঝুঁকি
বিশেষ প্রতিবেদক
  • সংবাদ প্রকাশের সময় : ০১:০৭:১৯ পূর্বাহ্ন, শনিবার, ১০ অক্টোবর ২০২৬ ৩ বার পড়া হয়েছে
বাংলা টাইমস অনলাইনের সর্বশেষ নিউজ পেতে অনুসরণ করুন গুগল নিউজ (Google News) ফিডটি

একটি ডিজিটাল প্ল্যাটফর্মে গ্রাহকের নাম, ফোন নম্বর কিংবা ই-মেইল ঠিকানা সংরক্ষিত থাকাই স্বাভাবিক। কিন্তু সেই তথ্যভান্ডারে যদি যুক্ত থাকে জাতীয় পরিচয়পত্রের নম্বর, ড্রাইভিং লাইসেন্স, বাসার ঠিকানা, জিপিএস লোকেশন ও সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্টে প্রবেশের তথ্য, তাহলে একটি নিরাপত্তা লঙ্ঘন আর কেবল প্রযুক্তিগত সমস্যা থাকে না—তা হয়ে উঠতে পারে লাখো মানুষের ব্যক্তিগত নিরাপত্তা ও আর্থিক সুরক্ষার প্রশ্ন।

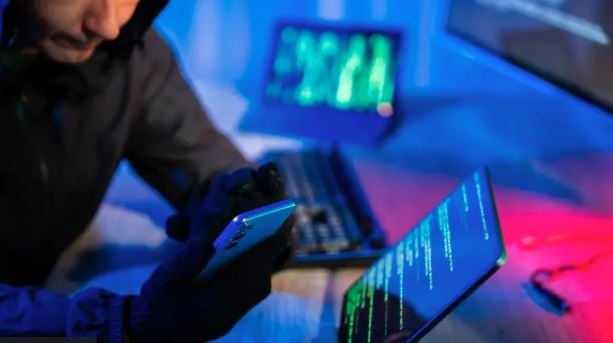
বাংলাদেশের রাইড শেয়ারিং ও পণ্য সরবরাহকারী প্রতিষ্ঠান পাঠাওকে ঘিরে ওঠা তথ্য চুরির অভিযোগ সেই উদ্বেগই সামনে এনেছে। একটি সাইবার অপরাধী চক্রের দাবি, প্রতিষ্ঠানটির সার্ভার থেকে ১ কোটি ৯০ লাখের বেশি অ্যাকাউন্টের প্রায় ১৩৩ গিগাবাইট তথ্য হাতিয়ে নেওয়া হয়েছে। এসব তথ্যের বিনিময়ে চার লাখ মার্কিন ডলার সমমূল্যের ক্রিপ্টোকারেন্সি মুক্তিপণও দাবি করেছে তারা।

তবে হ্যাকারদের দেওয়া তথ্যের পরিমাণ, উপাত্তের প্রকৃতি এবং পুরো ডেটাবেইস তাদের নিয়ন্ত্রণে থাকার দাবি স্বাধীনভাবে যাচাই করা যায়নি। পাঠাও কর্তৃপক্ষও হ্যাকারদের দাবিকৃত তথ্যের সম্পূর্ণ পরিমাণ নিশ্চিত করেনি। প্রতিষ্ঠানটি অবশ্য কিছু ব্যবহারকারীর ব্যক্তিগত তথ্য অননুমোদিত পক্ষের হাতে যাওয়ার বিষয়টি স্বীকার করেছে।

এখন প্রশ্ন, ঠিক কতটা তথ্য বেহাত হয়েছে? গ্রাহকদের কোন কোন তথ্য ঝুঁকিতে রয়েছে? আর একটি প্রতিষ্ঠানের সার্ভারে নিরাপত্তা লঙ্ঘনের ঘটনা কীভাবে সাধারণ মানুষের ব্যাংক হিসাব, সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্ট কিংবা ব্যক্তিগত জীবনের জন্য হুমকি হয়ে উঠতে পারে?

৫৯১টি টেবিলের তথ্য চুরির দাবি, তালিকায় কী কী?

সাইবার নিরাপত্তাবিষয়ক প্ল্যাটফর্ম ডেইলি ডার্ক ওয়েবের একটি পোস্টের মাধ্যমে গত ৭ অক্টোবর ঘটনাটি প্রকাশ্যে আসে। সামাজিক যোগাযোগমাধ্যম এক্সে প্রকাশিত পোস্টে একটি আন্ডারগ্রাউন্ড ফোরামে হ্যাকারদের দেওয়া নোটিশের স্ক্রিনশট তুলে ধরা হয়।

ওই নোটিশে পাঠাও লিমিটেডের প্রোডাকশন ডেটা নিজেদের দখলে নেওয়ার দাবি করে অপরাধী চক্রটি। তাদের ভাষ্য অনুযায়ী, ৫৯১টি ডেটাবেইস টেবিলে থাকা ১ কোটি ৯০ লাখ ৬৩ হাজার ৯১৮টি অ্যাকাউন্টের তথ্য তাদের হাতে এসেছে।

হ্যাকারদের দাবির সত্যতা পুরোপুরি যাচাই করা না গেলেও, প্রকাশিত তালিকায় যেসব তথ্যের কথা উল্লেখ করা হয়েছে, সেগুলোর ধরন উদ্বেগজনক।

তাদের দাবি অনুযায়ী, চুরি হওয়া তথ্যের মধ্যে রয়েছে— গ্রাহকদের আসল নাম, ফোন নম্বর ও ই-মেইল ঠিকানা। পাসওয়ার্ড এবং ফেসবুক আইডি ও অ্যাক্সেস টোকেন।


জিপিএস লোকেশন ও প্রোফাইল ছবি। প্রায় ১ কোটি ৯০ লাখ ৫৯ হাজার জাতীয় পরিচয়পত্র নম্বর। প্রায় ১ কোটি ৯০ লাখ ৪৬ হাজার ড্রাইভিং লাইসেন্সের তথ্য। প্রায় ৫৭ লাখ বাসার ঠিকানা।

পাঠাওয়ের ৫৪৯ জন কর্মীর মানবসম্পদসংক্রান্ত নথি, যেখানে এনআইডি, বেতন, ধর্ম ও জরুরি যোগাযোগের তথ্য থাকার দাবি করা হয়েছে।


১৭ হাজার ৯৪৩টি মার্চেন্ট ব্যাংক অ্যাকাউন্ট ও রাউটিংসংক্রান্ত রেকর্ড।

তথ্যের এই তালিকা সত্য হলে ঝুঁকির পরিধি শুধু গ্রাহকদের মধ্যে সীমাবদ্ধ থাকবে না। প্রতিষ্ঠানের কর্মী ও ব্যবসায়িক অংশীদারদের তথ্যও একই ঘটনার কারণে বিপদের মুখে পড়তে পারে।

তবে এখানে গুরুত্বপূর্ণ একটি বিষয় হলো, হ্যাকারদের প্রকাশিত তালিকায় কোনো তথ্য থাকার দাবি করা আর সেই তথ্যের সত্যতা, পূর্ণতা এবং ব্যবহারযোগ্যতা স্বাধীনভাবে নিশ্চিত হওয়া এক বিষয় নয়। একইভাবে, তথ্য চুরির দাবি থেকে সব ব্যবহারকারীর পাসওয়ার্ড বা আর্থিক তথ্য কার্যকরভাবে হাতিয়ে নেওয়া হয়েছে—এমন সিদ্ধান্তেও পৌঁছানো যায় না।

৪ লাখ ডলারের মুক্তিপণ, তথ্য প্রকাশের হুমকি

প্রকাশিত নোটিশে অপরাধী চক্রটি দাবি করেছে, চার লাখ মার্কিন ডলার সমমূল্যের ক্রিপ্টোকারেন্সি দেওয়া না হলে ধাপে ধাপে চুরি করা তথ্য প্রকাশ করা হবে।

এ ধরনের হুমকি সাইবার অপরাধের পরিচিত একটি কৌশল। প্রথমে কোনো প্রতিষ্ঠানের তথ্যভান্ডারে অননুমোদিত প্রবেশের দাবি করা হয়। পরে তথ্য প্রকাশ, বিক্রি কিংবা গ্রাহকদের ক্ষতির আশঙ্কা দেখিয়ে অর্থ আদায়ের চেষ্টা করা হয়। কিছু ঘটনায় অপরাধীরা তথ্যের অনুলিপি নিজেদের কাছে রেখে প্রতিষ্ঠানকে চাপ দেয়।

তবে পাঠাওয়ের ক্ষেত্রে হ্যাকারদের দাবি করা তথ্যের সম্পূর্ণ পরিমাণ, মুক্তিপণের শর্ত এবং তথ্য প্রকাশের হুমকির বাস্তবতা স্বাধীনভাবে নিশ্চিত হয়নি।

প্রতিষ্ঠানটির ভেরিফায়েড ফেসবুক পেজে ৭ অক্টোবর প্রকাশিত বিবৃতিতে সাইবার নিরাপত্তা বিশেষজ্ঞদের সহায়তায় নিরাপত্তাব্যবস্থা জোরদারের কথা জানানো হয়।

পাঠাওয়ের জনসংযোগ শাখার ব্যবস্থাপক মো. ফয়েজের দেওয়া তথ্য অনুযায়ী, ৪ অক্টোবর প্ল্যাটফর্মজুড়ে সেবা বিঘ্নিত হয়েছিল। সাইবার নিরাপত্তাসংক্রান্ত ঘটনা শনাক্ত হওয়ার পর নিরাপত্তা নিশ্চিত করতে সতর্কতামূলক ব্যবস্থা নেওয়া হয়। অল্প সময়ের মধ্যে সেবা চালু করা হলেও সিস্টেম পুরোপুরি স্থিতিশীল করার কাজ চলছিল বলে জানান তিনি।

তবে সেবা সচল হওয়া আর তথ্যের নিরাপত্তা নিশ্চিত হওয়া এক বিষয় নয়। কোনো প্রতিষ্ঠান দ্রুত কার্যক্রম চালু করতে পারলেও চুরি হওয়া তথ্যের পরিধি, অননুমোদিত প্রবেশের উৎস এবং ভবিষ্যতে একই ধরনের ঘটনা ঠেকাতে কী পরিবর্তন আনা হয়েছে—এসব প্রশ্নের উত্তর আলাদাভাবে প্রয়োজন।

ব্যক্তিগত তথ্য দিয়ে কীভাবে প্রতারণা হতে পারে?

তথ্যপ্রযুক্তি বিশেষজ্ঞ সুমন আহমেদ সাবিরের মতে, এ ধরনের ঘটনায় সাধারণ মানুষের ব্যক্তিগত তথ্যের পাশাপাশি অনলাইন লেনদেন ও পেমেন্টব্যবস্থার তথ্যও ঝুঁকিতে পড়তে পারে।

তথ্য চুরির দাবিটি সত্য হলে সম্ভাব্য ঝুঁকিগুলো কয়েকটি স্তরে দেখা দিতে পারে।

পরিচয় জালিয়াতি: জাতীয় পরিচয়পত্রের নম্বর, নাম, ফোন নম্বর ও ঠিকানা একসঙ্গে পাওয়া গেলে অপরাধীরা অন্যের পরিচয় ব্যবহার করে ভুয়া অ্যাকাউন্ট খোলা, প্রতারণামূলক আবেদন করা কিংবা বিভিন্ন সেবায় নিজেকে অন্য ব্যক্তি হিসেবে উপস্থাপনের চেষ্টা করতে পারে। তবে কোনো সেবার যাচাইব্যবস্থা অতিক্রম করা সম্ভব হবে কি না, তা সংশ্লিষ্ট ব্যবস্থার নিরাপত্তার ওপর নির্ভর করে।

লক্ষ্যভিত্তিক ফিশিং: গ্রাহকের নাম, ফোন নম্বর ও সেবা ব্যবহারের তথ্য হাতে থাকলে প্রতারকেরা আরও বিশ্বাসযোগ্য বার্তা তৈরি করতে পারে। পাঠাওয়ের কর্মী পরিচয়ে ফোন করে ডেলিভারি সমস্যা, রিফান্ড কিংবা অ্যাকাউন্ট যাচাইয়ের অজুহাতে ওটিপি, পাসওয়ার্ড বা অর্থ চাওয়া হতে পারে।

অ্যাকাউন্ট দখলের চেষ্টা: পাসওয়ার্ড সত্যিই চুরি হয়ে থাকলে এবং একই পাসওয়ার্ড অন্য সেবায় ব্যবহার করা হলে সেসব অ্যাকাউন্টেও অননুমোদিত প্রবেশের চেষ্টা হতে পারে। আর ফেসবুক অ্যাক্সেস টোকেন বৈধ ও কার্যকর অবস্থায় ফাঁস হয়ে থাকলে সংশ্লিষ্ট অ্যাকাউন্টের নিরাপত্তাও ঝুঁকিতে পড়তে পারে। তবে সব পাসওয়ার্ড বা টোকেন কার্যকর অবস্থায় চুরি হয়েছে, এমন প্রমাণ প্রকাশ্যে নিশ্চিত হয়নি।

ব্যক্তিগত নিরাপত্তা ও গোপনীয়তা: বাসার ঠিকানা এবং জিপিএস লোকেশন ফাঁস হলে ব্যক্তির চলাচল, পরিচিত স্থান কিংবা বাসস্থান সম্পর্কে তথ্য অপরাধীদের হাতে যেতে পারে। এসব তথ্য ব্যবহার করে হয়রানি, নজরদারি, হুমকি বা ব্ল্যাকমেইলের চেষ্টা করা সম্ভব।

আর্থিক প্রতারণা: গ্রাহকের পরিচয়সংক্রান্ত তথ্য ও যোগাযোগের বিবরণ কাজে লাগিয়ে ব্যাংক, মোবাইল আর্থিক সেবা কিংবা অন্যান্য প্রতিষ্ঠানের নামে প্রতারণার চেষ্টা হতে পারে। তবে পাঠাওয়ের তথ্য চুরির দাবি থেকে সরাসরি ব্যাংক হিসাব বা ক্রেডিট কার্ডের তথ্যও চুরি হয়েছে বলে নিশ্চিত হওয়া যায় না।

অর্থাৎ, একটি তথ্যভান্ডার থেকে পাওয়া বিচ্ছিন্ন তথ্য অপরাধীদের হাতে একত্রিত হলে ঝুঁকি বাড়তে পারে। ব্যক্তির পরিচয়, যোগাযোগ, অবস্থান ও অনলাইন অ্যাকাউন্টসংক্রান্ত তথ্য মিলিয়ে প্রতারণার জন্য আরও বিশ্বাসযোগ্য পরিস্থিতি তৈরি করা সম্ভব হয়।

নিরাপত্তা লঙ্ঘন কীভাবে ঘটল, প্রশ্ন সেখানেও

পাঠাওয়ের তথ্য চুরির দাবি সামনে আসার পর সবচেয়ে গুরুত্বপূর্ণ প্রশ্নগুলোর একটি হলো, অননুমোদিত প্রবেশের সুযোগ তৈরি হলো কীভাবে?

সার্ভারের দুর্বলতা, ভুল কনফিগারেশন, চুরি হওয়া কর্মী পরিচয়পত্র, তৃতীয় পক্ষের সেবায় নিরাপত্তা ঘাটতি কিংবা অন্য কোনো পদ্ধতি—বিভিন্ন কারণে ডেটাবেইস ঝুঁকিতে পড়তে পারে। তবে তদন্তের নির্ভরযোগ্য ফল ছাড়া পাঠাওয়ের ক্ষেত্রে নির্দিষ্ট কোনো কারণকে দায়ী করা ঠিক হবে না।

একইভাবে, তথ্যভান্ডারে এত বিপুলসংখ্যক ব্যক্তিগত তথ্য থাকলে সেগুলোর কোন অংশ এনক্রিপ্ট করা ছিল, কে বা কারা সেগুলোতে প্রবেশের অনুমতি পেতেন, অস্বাভাবিক প্রবেশ শনাক্তের ব্যবস্থা কতটা কার্যকর ছিল এবং ঘটনার পর কীভাবে ক্ষয়ক্ষতি সীমিত করা হয়েছে—এসব প্রশ্নের উত্তর গুরুত্বপূর্ণ।

প্রতিষ্ঠানটির নিরাপত্তা মূল্যায়নে শুধু ঘটনার পর সেবা চালু করার বিষয়টি যথেষ্ট নয়। তদন্তে অনুপ্রবেশের পথ, তথ্যের প্রকৃত পরিধি, সম্ভাব্য ক্ষতিগ্রস্ত ব্যবহারকারীর সংখ্যা এবং ভবিষ্যৎ প্রতিরোধব্যবস্থাও স্পষ্ট হওয়া প্রয়োজন।

বাংলাদেশের সাইবার নিরাপত্তা ব্যবস্থার সীমাবদ্ধতা

পাঠাওয়ের ঘটনাটি এমন এক সময়ে সামনে এসেছে, যখন ব্যক্তিগত ও প্রাতিষ্ঠানিক তথ্যের বড় অংশই ডিজিটাল ব্যবস্থায় সংরক্ষিত হচ্ছে। সরকারি-বেসরকারি সেবা, আর্থিক লেনদেন, পরিবহন এবং ই-কমার্স—সব ক্ষেত্রেই তথ্যভান্ডারের ওপর নির্ভরতা বাড়ছে।

তথ্যপ্রযুক্তি বিশেষজ্ঞ সুমন আহমেদ সাবিরের মতে, বাংলাদেশে সাইবার নিরাপত্তা নিশ্চিত করার প্রাতিষ্ঠানিক সক্ষমতা আরও জোরদার করা প্রয়োজন। তাঁর বক্তব্য অনুযায়ী, ন্যাশনাল সাইবার সিকিউরিটি এজেন্সি এবং কম্পিউটার ইমার্জেন্সি রেসপন্স টিমের মতো প্রতিষ্ঠান থাকলেও জনবল ও প্রয়োজনীয় সরঞ্জামের সীমাবদ্ধতা কার্যকর উদ্যোগের পথে বাধা হতে পারে।

এখানে প্রশ্ন শুধু কোনো একটি প্রতিষ্ঠানের নিরাপত্তাব্যবস্থা নিয়ে নয়। বড় ধরনের তথ্য ফাঁসের ঘটনায় দ্রুত তদন্ত, আক্রান্ত সিস্টেম শনাক্ত, ক্ষতিগ্রস্ত ব্যক্তিদের সতর্ক করা এবং তথ্যের অপব্যবহার ঠেকাতে সংশ্লিষ্ট প্রতিষ্ঠানগুলোর মধ্যে সমন্বয় কতটা কার্যকর—সেটিও গুরুত্বপূর্ণ।

একই সঙ্গে, তথ্য সংগ্রহকারী প্রতিষ্ঠানগুলো গ্রাহকের ব্যক্তিগত তথ্য কত দিন সংরক্ষণ করবে, কারা তা ব্যবহারের অনুমতি পাবে এবং তথ্য ফাঁস হলে গ্রাহককে কীভাবে জানানো হবে—এসব বিষয়ে স্বচ্ছতা ও জবাবদিহি থাকা প্রয়োজন।

ক্ষতিগ্রস্ত হলে দায় নেবে কে?

তথ্য ফাঁসের ঘটনায় একটি বড় প্রশ্ন হলো, গ্রাহকের ব্যক্তিগত তথ্যের নিরাপত্তা নিশ্চিত করার দায়িত্ব কার এবং সেই দায়িত্ব পালনে ব্যর্থতার প্রমাণ পাওয়া গেলে প্রতিকার কী হবে?

সুমন আহমেদ সাবির মনে করেন, তথ্য ফাঁসের কারণে ক্ষতিগ্রস্ত গ্রাহকদের ক্ষতিপূরণ দেওয়ার জন্য কার্যকর আইনগত কাঠামো থাকা উচিত। তাঁর মতে, এমন কাঠামো থাকলে প্রতিষ্ঠানগুলো তথ্যের নিরাপত্তা নিশ্চিত করতে আরও সতর্ক হতে উৎসাহিত হবে।

তবে ক্ষতিপূরণ নির্ধারণের ক্ষেত্রে তথ্য ফাঁসের প্রকৃতি, প্রতিষ্ঠানের দায়িত্ব, গ্রাহকের প্রকৃত ক্ষতি এবং প্রযোজ্য আইনের বিধান বিবেচনায় নেওয়া জরুরি। কেবল তথ্য চুরির দাবি উঠলেই সব গ্রাহক সমপরিমাণ আর্থিক ক্ষতির শিকার হয়েছেন, এমন সিদ্ধান্তে পৌঁছানো যায় না।

এ ঘটনায় তদন্তের ফল প্রকাশ, ক্ষতিগ্রস্ত তথ্যের ধরন স্পষ্ট করা এবং গ্রাহকদের জন্য কার্যকর অভিযোগ ও প্রতিকারব্যবস্থা নিশ্চিত করা তাই গুরুত্বপূর্ণ।

গ্রাহকদের এখনই কী করা উচিত?

তদন্ত শেষ হওয়ার অপেক্ষায় থাকলেও সম্ভাব্য ঝুঁকি কমাতে গ্রাহকেরা কয়েকটি সতর্কতামূলক পদক্ষেপ নিতে পারেন।

পাঠাও বা অন্য কোনো প্রতিষ্ঠানের নামে ফোন করে ওটিপি, পাসওয়ার্ড কিংবা অ্যাকাউন্টে প্রবেশের কোড চাইলে তা দেবেন না।

অপরিচিত নম্বর থেকে আসা লিংক, সন্দেহজনক রিফান্ড বার্তা বা অ্যাকাউন্ট যাচাইয়ের অনুরোধে সতর্ক থাকুন।

পাঠাওয়ে ব্যবহৃত পাসওয়ার্ড অন্য কোথাও ব্যবহার করে থাকলে সংশ্লিষ্ট অ্যাকাউন্টগুলোর পাসওয়ার্ড পরিবর্তন করুন। বিশেষ করে একই পাসওয়ার্ড ই-মেইল বা সামাজিক যোগাযোগমাধ্যমে ব্যবহার করা হলে দ্রুত ব্যবস্থা নিন।

যেখানে সম্ভব, টু-ফ্যাক্টর অথেনটিকেশন চালু রাখুন এবং সন্দেহজনক লগইন বা সেশন পরীক্ষা করুন।

ফেসবুক ও অন্যান্য গুরুত্বপূর্ণ অ্যাকাউন্টের সক্রিয় সেশন এবং সংযুক্ত অ্যাপ পর্যালোচনা করুন। সন্দেহজনক প্রবেশের লক্ষণ থাকলে সব সেশন থেকে লগআউট করে পাসওয়ার্ড পরিবর্তন করুন।

কেউ পাঠাওয়ের কর্মী পরিচয়ে ব্যক্তিগত তথ্য, অর্থ বা পরিচয়পত্রের অনুলিপি চাইলে আগে প্রতিষ্ঠানের আনুষ্ঠানিক চ্যানেলের মাধ্যমে যাচাই করুন।


শেষ পর্যন্ত উত্তর দিতে হবে কয়েকটি প্রশ্নের

পাঠাওয়ের সার্ভার থেকে ১ কোটি ৯০ লাখের বেশি অ্যাকাউন্টের তথ্য চুরির দাবি সত্য হলে, এর প্রভাব একটি অ্যাপের ব্যবহারকারীদের মধ্যেই সীমাবদ্ধ থাকবে না। জাতীয় পরিচয়পত্র, ঠিকানা, অবস্থান ও অ্যাকাউন্টসংক্রান্ত তথ্যের অপব্যবহার দীর্ঘমেয়াদে ব্যক্তিগত গোপনীয়তা, পরিচয়ের নিরাপত্তা এবং আর্থিক লেনদেনের ক্ষেত্রে ঝুঁকি তৈরি করতে পারে।

কিন্তু এখন পর্যন্ত প্রকাশিত তথ্যের ভিত্তিতে হ্যাকারদের দাবিকৃত পুরো ডেটাবেইস চুরি হয়েছে, সব তথ্য তাদের হাতে কার্যকর অবস্থায় রয়েছে কিংবা সব গ্রাহক সমানভাবে ঝুঁকিতে পড়েছেন—এমন সিদ্ধান্ত নিশ্চিতভাবে দেওয়া যায় না।

তাই প্রয়োজন অনুমান নয়, স্বচ্ছ তদন্ত ও যাচাইযোগ্য তথ্য। কীভাবে নিরাপত্তা লঙ্ঘন ঘটল, ঠিক কোন তথ্য বেহাত হয়েছে, কতজন গ্রাহক ক্ষতিগ্রস্ত হতে পারেন এবং ভবিষ্যতে এমন ঘটনা ঠেকাতে কী ব্যবস্থা নেওয়া হচ্ছে—এসব প্রশ্নের স্পষ্ট উত্তরই এখন সবচেয়ে জরুরি।

কারণ, ডিজিটাল সেবায় গ্রাহকের আস্থা শুধু অ্যাপ চালু রাখা কিংবা দ্রুত সেবা দেওয়ার ওপর নির্ভর করে না; সেই সেবার কাছে জমা রাখা ব্যক্তিগত তথ্য কতটা নিরাপদ, তার জবাবদিহির ওপরও নির্ভর করে।

নিউজটি শেয়ার করুন
ট্যাগস :

পাঠাওয় থেকে ১ কোটি ৯০ লাখ গ্রাহকের তথ্য চুরির , বাড়ছে সাইবার ঝুঁকি

সংবাদ প্রকাশের সময় : ০১:০৭:১৯ পূর্বাহ্ন, শনিবার, ১০ অক্টোবর ২০২৬

একটি ডিজিটাল প্ল্যাটফর্মে গ্রাহকের নাম, ফোন নম্বর কিংবা ই-মেইল ঠিকানা সংরক্ষিত থাকাই স্বাভাবিক। কিন্তু সেই তথ্যভান্ডারে যদি যুক্ত থাকে জাতীয় পরিচয়পত্রের নম্বর, ড্রাইভিং লাইসেন্স, বাসার ঠিকানা, জিপিএস লোকেশন ও সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্টে প্রবেশের তথ্য, তাহলে একটি নিরাপত্তা লঙ্ঘন আর কেবল প্রযুক্তিগত সমস্যা থাকে না—তা হয়ে উঠতে পারে লাখো মানুষের ব্যক্তিগত নিরাপত্তা ও আর্থিক সুরক্ষার প্রশ্ন।

বাংলাদেশের রাইড শেয়ারিং ও পণ্য সরবরাহকারী প্রতিষ্ঠান পাঠাওকে ঘিরে ওঠা তথ্য চুরির অভিযোগ সেই উদ্বেগই সামনে এনেছে। একটি সাইবার অপরাধী চক্রের দাবি, প্রতিষ্ঠানটির সার্ভার থেকে ১ কোটি ৯০ লাখের বেশি অ্যাকাউন্টের প্রায় ১৩৩ গিগাবাইট তথ্য হাতিয়ে নেওয়া হয়েছে। এসব তথ্যের বিনিময়ে চার লাখ মার্কিন ডলার সমমূল্যের ক্রিপ্টোকারেন্সি মুক্তিপণও দাবি করেছে তারা।

তবে হ্যাকারদের দেওয়া তথ্যের পরিমাণ, উপাত্তের প্রকৃতি এবং পুরো ডেটাবেইস তাদের নিয়ন্ত্রণে থাকার দাবি স্বাধীনভাবে যাচাই করা যায়নি। পাঠাও কর্তৃপক্ষও হ্যাকারদের দাবিকৃত তথ্যের সম্পূর্ণ পরিমাণ নিশ্চিত করেনি। প্রতিষ্ঠানটি অবশ্য কিছু ব্যবহারকারীর ব্যক্তিগত তথ্য অননুমোদিত পক্ষের হাতে যাওয়ার বিষয়টি স্বীকার করেছে।

এখন প্রশ্ন, ঠিক কতটা তথ্য বেহাত হয়েছে? গ্রাহকদের কোন কোন তথ্য ঝুঁকিতে রয়েছে? আর একটি প্রতিষ্ঠানের সার্ভারে নিরাপত্তা লঙ্ঘনের ঘটনা কীভাবে সাধারণ মানুষের ব্যাংক হিসাব, সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্ট কিংবা ব্যক্তিগত জীবনের জন্য হুমকি হয়ে উঠতে পারে?

৫৯১টি টেবিলের তথ্য চুরির দাবি, তালিকায় কী কী?

সাইবার নিরাপত্তাবিষয়ক প্ল্যাটফর্ম ডেইলি ডার্ক ওয়েবের একটি পোস্টের মাধ্যমে গত ৭ অক্টোবর ঘটনাটি প্রকাশ্যে আসে। সামাজিক যোগাযোগমাধ্যম এক্সে প্রকাশিত পোস্টে একটি আন্ডারগ্রাউন্ড ফোরামে হ্যাকারদের দেওয়া নোটিশের স্ক্রিনশট তুলে ধরা হয়।

ওই নোটিশে পাঠাও লিমিটেডের প্রোডাকশন ডেটা নিজেদের দখলে নেওয়ার দাবি করে অপরাধী চক্রটি। তাদের ভাষ্য অনুযায়ী, ৫৯১টি ডেটাবেইস টেবিলে থাকা ১ কোটি ৯০ লাখ ৬৩ হাজার ৯১৮টি অ্যাকাউন্টের তথ্য তাদের হাতে এসেছে।

হ্যাকারদের দাবির সত্যতা পুরোপুরি যাচাই করা না গেলেও, প্রকাশিত তালিকায় যেসব তথ্যের কথা উল্লেখ করা হয়েছে, সেগুলোর ধরন উদ্বেগজনক।

তাদের দাবি অনুযায়ী, চুরি হওয়া তথ্যের মধ্যে রয়েছে— গ্রাহকদের আসল নাম, ফোন নম্বর ও ই-মেইল ঠিকানা। পাসওয়ার্ড এবং ফেসবুক আইডি ও অ্যাক্সেস টোকেন।


জিপিএস লোকেশন ও প্রোফাইল ছবি। প্রায় ১ কোটি ৯০ লাখ ৫৯ হাজার জাতীয় পরিচয়পত্র নম্বর। প্রায় ১ কোটি ৯০ লাখ ৪৬ হাজার ড্রাইভিং লাইসেন্সের তথ্য। প্রায় ৫৭ লাখ বাসার ঠিকানা।

পাঠাওয়ের ৫৪৯ জন কর্মীর মানবসম্পদসংক্রান্ত নথি, যেখানে এনআইডি, বেতন, ধর্ম ও জরুরি যোগাযোগের তথ্য থাকার দাবি করা হয়েছে।


১৭ হাজার ৯৪৩টি মার্চেন্ট ব্যাংক অ্যাকাউন্ট ও রাউটিংসংক্রান্ত রেকর্ড।

তথ্যের এই তালিকা সত্য হলে ঝুঁকির পরিধি শুধু গ্রাহকদের মধ্যে সীমাবদ্ধ থাকবে না। প্রতিষ্ঠানের কর্মী ও ব্যবসায়িক অংশীদারদের তথ্যও একই ঘটনার কারণে বিপদের মুখে পড়তে পারে।

তবে এখানে গুরুত্বপূর্ণ একটি বিষয় হলো, হ্যাকারদের প্রকাশিত তালিকায় কোনো তথ্য থাকার দাবি করা আর সেই তথ্যের সত্যতা, পূর্ণতা এবং ব্যবহারযোগ্যতা স্বাধীনভাবে নিশ্চিত হওয়া এক বিষয় নয়। একইভাবে, তথ্য চুরির দাবি থেকে সব ব্যবহারকারীর পাসওয়ার্ড বা আর্থিক তথ্য কার্যকরভাবে হাতিয়ে নেওয়া হয়েছে—এমন সিদ্ধান্তেও পৌঁছানো যায় না।

৪ লাখ ডলারের মুক্তিপণ, তথ্য প্রকাশের হুমকি

প্রকাশিত নোটিশে অপরাধী চক্রটি দাবি করেছে, চার লাখ মার্কিন ডলার সমমূল্যের ক্রিপ্টোকারেন্সি দেওয়া না হলে ধাপে ধাপে চুরি করা তথ্য প্রকাশ করা হবে।

এ ধরনের হুমকি সাইবার অপরাধের পরিচিত একটি কৌশল। প্রথমে কোনো প্রতিষ্ঠানের তথ্যভান্ডারে অননুমোদিত প্রবেশের দাবি করা হয়। পরে তথ্য প্রকাশ, বিক্রি কিংবা গ্রাহকদের ক্ষতির আশঙ্কা দেখিয়ে অর্থ আদায়ের চেষ্টা করা হয়। কিছু ঘটনায় অপরাধীরা তথ্যের অনুলিপি নিজেদের কাছে রেখে প্রতিষ্ঠানকে চাপ দেয়।

তবে পাঠাওয়ের ক্ষেত্রে হ্যাকারদের দাবি করা তথ্যের সম্পূর্ণ পরিমাণ, মুক্তিপণের শর্ত এবং তথ্য প্রকাশের হুমকির বাস্তবতা স্বাধীনভাবে নিশ্চিত হয়নি।

প্রতিষ্ঠানটির ভেরিফায়েড ফেসবুক পেজে ৭ অক্টোবর প্রকাশিত বিবৃতিতে সাইবার নিরাপত্তা বিশেষজ্ঞদের সহায়তায় নিরাপত্তাব্যবস্থা জোরদারের কথা জানানো হয়।

পাঠাওয়ের জনসংযোগ শাখার ব্যবস্থাপক মো. ফয়েজের দেওয়া তথ্য অনুযায়ী, ৪ অক্টোবর প্ল্যাটফর্মজুড়ে সেবা বিঘ্নিত হয়েছিল। সাইবার নিরাপত্তাসংক্রান্ত ঘটনা শনাক্ত হওয়ার পর নিরাপত্তা নিশ্চিত করতে সতর্কতামূলক ব্যবস্থা নেওয়া হয়। অল্প সময়ের মধ্যে সেবা চালু করা হলেও সিস্টেম পুরোপুরি স্থিতিশীল করার কাজ চলছিল বলে জানান তিনি।

তবে সেবা সচল হওয়া আর তথ্যের নিরাপত্তা নিশ্চিত হওয়া এক বিষয় নয়। কোনো প্রতিষ্ঠান দ্রুত কার্যক্রম চালু করতে পারলেও চুরি হওয়া তথ্যের পরিধি, অননুমোদিত প্রবেশের উৎস এবং ভবিষ্যতে একই ধরনের ঘটনা ঠেকাতে কী পরিবর্তন আনা হয়েছে—এসব প্রশ্নের উত্তর আলাদাভাবে প্রয়োজন।

ব্যক্তিগত তথ্য দিয়ে কীভাবে প্রতারণা হতে পারে?

তথ্যপ্রযুক্তি বিশেষজ্ঞ সুমন আহমেদ সাবিরের মতে, এ ধরনের ঘটনায় সাধারণ মানুষের ব্যক্তিগত তথ্যের পাশাপাশি অনলাইন লেনদেন ও পেমেন্টব্যবস্থার তথ্যও ঝুঁকিতে পড়তে পারে।

তথ্য চুরির দাবিটি সত্য হলে সম্ভাব্য ঝুঁকিগুলো কয়েকটি স্তরে দেখা দিতে পারে।

পরিচয় জালিয়াতি: জাতীয় পরিচয়পত্রের নম্বর, নাম, ফোন নম্বর ও ঠিকানা একসঙ্গে পাওয়া গেলে অপরাধীরা অন্যের পরিচয় ব্যবহার করে ভুয়া অ্যাকাউন্ট খোলা, প্রতারণামূলক আবেদন করা কিংবা বিভিন্ন সেবায় নিজেকে অন্য ব্যক্তি হিসেবে উপস্থাপনের চেষ্টা করতে পারে। তবে কোনো সেবার যাচাইব্যবস্থা অতিক্রম করা সম্ভব হবে কি না, তা সংশ্লিষ্ট ব্যবস্থার নিরাপত্তার ওপর নির্ভর করে।

লক্ষ্যভিত্তিক ফিশিং: গ্রাহকের নাম, ফোন নম্বর ও সেবা ব্যবহারের তথ্য হাতে থাকলে প্রতারকেরা আরও বিশ্বাসযোগ্য বার্তা তৈরি করতে পারে। পাঠাওয়ের কর্মী পরিচয়ে ফোন করে ডেলিভারি সমস্যা, রিফান্ড কিংবা অ্যাকাউন্ট যাচাইয়ের অজুহাতে ওটিপি, পাসওয়ার্ড বা অর্থ চাওয়া হতে পারে।

অ্যাকাউন্ট দখলের চেষ্টা: পাসওয়ার্ড সত্যিই চুরি হয়ে থাকলে এবং একই পাসওয়ার্ড অন্য সেবায় ব্যবহার করা হলে সেসব অ্যাকাউন্টেও অননুমোদিত প্রবেশের চেষ্টা হতে পারে। আর ফেসবুক অ্যাক্সেস টোকেন বৈধ ও কার্যকর অবস্থায় ফাঁস হয়ে থাকলে সংশ্লিষ্ট অ্যাকাউন্টের নিরাপত্তাও ঝুঁকিতে পড়তে পারে। তবে সব পাসওয়ার্ড বা টোকেন কার্যকর অবস্থায় চুরি হয়েছে, এমন প্রমাণ প্রকাশ্যে নিশ্চিত হয়নি।

ব্যক্তিগত নিরাপত্তা ও গোপনীয়তা: বাসার ঠিকানা এবং জিপিএস লোকেশন ফাঁস হলে ব্যক্তির চলাচল, পরিচিত স্থান কিংবা বাসস্থান সম্পর্কে তথ্য অপরাধীদের হাতে যেতে পারে। এসব তথ্য ব্যবহার করে হয়রানি, নজরদারি, হুমকি বা ব্ল্যাকমেইলের চেষ্টা করা সম্ভব।

আর্থিক প্রতারণা: গ্রাহকের পরিচয়সংক্রান্ত তথ্য ও যোগাযোগের বিবরণ কাজে লাগিয়ে ব্যাংক, মোবাইল আর্থিক সেবা কিংবা অন্যান্য প্রতিষ্ঠানের নামে প্রতারণার চেষ্টা হতে পারে। তবে পাঠাওয়ের তথ্য চুরির দাবি থেকে সরাসরি ব্যাংক হিসাব বা ক্রেডিট কার্ডের তথ্যও চুরি হয়েছে বলে নিশ্চিত হওয়া যায় না।

অর্থাৎ, একটি তথ্যভান্ডার থেকে পাওয়া বিচ্ছিন্ন তথ্য অপরাধীদের হাতে একত্রিত হলে ঝুঁকি বাড়তে পারে। ব্যক্তির পরিচয়, যোগাযোগ, অবস্থান ও অনলাইন অ্যাকাউন্টসংক্রান্ত তথ্য মিলিয়ে প্রতারণার জন্য আরও বিশ্বাসযোগ্য পরিস্থিতি তৈরি করা সম্ভব হয়।

নিরাপত্তা লঙ্ঘন কীভাবে ঘটল, প্রশ্ন সেখানেও

পাঠাওয়ের তথ্য চুরির দাবি সামনে আসার পর সবচেয়ে গুরুত্বপূর্ণ প্রশ্নগুলোর একটি হলো, অননুমোদিত প্রবেশের সুযোগ তৈরি হলো কীভাবে?

সার্ভারের দুর্বলতা, ভুল কনফিগারেশন, চুরি হওয়া কর্মী পরিচয়পত্র, তৃতীয় পক্ষের সেবায় নিরাপত্তা ঘাটতি কিংবা অন্য কোনো পদ্ধতি—বিভিন্ন কারণে ডেটাবেইস ঝুঁকিতে পড়তে পারে। তবে তদন্তের নির্ভরযোগ্য ফল ছাড়া পাঠাওয়ের ক্ষেত্রে নির্দিষ্ট কোনো কারণকে দায়ী করা ঠিক হবে না।

একইভাবে, তথ্যভান্ডারে এত বিপুলসংখ্যক ব্যক্তিগত তথ্য থাকলে সেগুলোর কোন অংশ এনক্রিপ্ট করা ছিল, কে বা কারা সেগুলোতে প্রবেশের অনুমতি পেতেন, অস্বাভাবিক প্রবেশ শনাক্তের ব্যবস্থা কতটা কার্যকর ছিল এবং ঘটনার পর কীভাবে ক্ষয়ক্ষতি সীমিত করা হয়েছে—এসব প্রশ্নের উত্তর গুরুত্বপূর্ণ।

প্রতিষ্ঠানটির নিরাপত্তা মূল্যায়নে শুধু ঘটনার পর সেবা চালু করার বিষয়টি যথেষ্ট নয়। তদন্তে অনুপ্রবেশের পথ, তথ্যের প্রকৃত পরিধি, সম্ভাব্য ক্ষতিগ্রস্ত ব্যবহারকারীর সংখ্যা এবং ভবিষ্যৎ প্রতিরোধব্যবস্থাও স্পষ্ট হওয়া প্রয়োজন।

বাংলাদেশের সাইবার নিরাপত্তা ব্যবস্থার সীমাবদ্ধতা

পাঠাওয়ের ঘটনাটি এমন এক সময়ে সামনে এসেছে, যখন ব্যক্তিগত ও প্রাতিষ্ঠানিক তথ্যের বড় অংশই ডিজিটাল ব্যবস্থায় সংরক্ষিত হচ্ছে। সরকারি-বেসরকারি সেবা, আর্থিক লেনদেন, পরিবহন এবং ই-কমার্স—সব ক্ষেত্রেই তথ্যভান্ডারের ওপর নির্ভরতা বাড়ছে।

তথ্যপ্রযুক্তি বিশেষজ্ঞ সুমন আহমেদ সাবিরের মতে, বাংলাদেশে সাইবার নিরাপত্তা নিশ্চিত করার প্রাতিষ্ঠানিক সক্ষমতা আরও জোরদার করা প্রয়োজন। তাঁর বক্তব্য অনুযায়ী, ন্যাশনাল সাইবার সিকিউরিটি এজেন্সি এবং কম্পিউটার ইমার্জেন্সি রেসপন্স টিমের মতো প্রতিষ্ঠান থাকলেও জনবল ও প্রয়োজনীয় সরঞ্জামের সীমাবদ্ধতা কার্যকর উদ্যোগের পথে বাধা হতে পারে।

এখানে প্রশ্ন শুধু কোনো একটি প্রতিষ্ঠানের নিরাপত্তাব্যবস্থা নিয়ে নয়। বড় ধরনের তথ্য ফাঁসের ঘটনায় দ্রুত তদন্ত, আক্রান্ত সিস্টেম শনাক্ত, ক্ষতিগ্রস্ত ব্যক্তিদের সতর্ক করা এবং তথ্যের অপব্যবহার ঠেকাতে সংশ্লিষ্ট প্রতিষ্ঠানগুলোর মধ্যে সমন্বয় কতটা কার্যকর—সেটিও গুরুত্বপূর্ণ।

একই সঙ্গে, তথ্য সংগ্রহকারী প্রতিষ্ঠানগুলো গ্রাহকের ব্যক্তিগত তথ্য কত দিন সংরক্ষণ করবে, কারা তা ব্যবহারের অনুমতি পাবে এবং তথ্য ফাঁস হলে গ্রাহককে কীভাবে জানানো হবে—এসব বিষয়ে স্বচ্ছতা ও জবাবদিহি থাকা প্রয়োজন।

ক্ষতিগ্রস্ত হলে দায় নেবে কে?

তথ্য ফাঁসের ঘটনায় একটি বড় প্রশ্ন হলো, গ্রাহকের ব্যক্তিগত তথ্যের নিরাপত্তা নিশ্চিত করার দায়িত্ব কার এবং সেই দায়িত্ব পালনে ব্যর্থতার প্রমাণ পাওয়া গেলে প্রতিকার কী হবে?

সুমন আহমেদ সাবির মনে করেন, তথ্য ফাঁসের কারণে ক্ষতিগ্রস্ত গ্রাহকদের ক্ষতিপূরণ দেওয়ার জন্য কার্যকর আইনগত কাঠামো থাকা উচিত। তাঁর মতে, এমন কাঠামো থাকলে প্রতিষ্ঠানগুলো তথ্যের নিরাপত্তা নিশ্চিত করতে আরও সতর্ক হতে উৎসাহিত হবে।

তবে ক্ষতিপূরণ নির্ধারণের ক্ষেত্রে তথ্য ফাঁসের প্রকৃতি, প্রতিষ্ঠানের দায়িত্ব, গ্রাহকের প্রকৃত ক্ষতি এবং প্রযোজ্য আইনের বিধান বিবেচনায় নেওয়া জরুরি। কেবল তথ্য চুরির দাবি উঠলেই সব গ্রাহক সমপরিমাণ আর্থিক ক্ষতির শিকার হয়েছেন, এমন সিদ্ধান্তে পৌঁছানো যায় না।

এ ঘটনায় তদন্তের ফল প্রকাশ, ক্ষতিগ্রস্ত তথ্যের ধরন স্পষ্ট করা এবং গ্রাহকদের জন্য কার্যকর অভিযোগ ও প্রতিকারব্যবস্থা নিশ্চিত করা তাই গুরুত্বপূর্ণ।

গ্রাহকদের এখনই কী করা উচিত?

তদন্ত শেষ হওয়ার অপেক্ষায় থাকলেও সম্ভাব্য ঝুঁকি কমাতে গ্রাহকেরা কয়েকটি সতর্কতামূলক পদক্ষেপ নিতে পারেন।

পাঠাও বা অন্য কোনো প্রতিষ্ঠানের নামে ফোন করে ওটিপি, পাসওয়ার্ড কিংবা অ্যাকাউন্টে প্রবেশের কোড চাইলে তা দেবেন না।

অপরিচিত নম্বর থেকে আসা লিংক, সন্দেহজনক রিফান্ড বার্তা বা অ্যাকাউন্ট যাচাইয়ের অনুরোধে সতর্ক থাকুন।

পাঠাওয়ে ব্যবহৃত পাসওয়ার্ড অন্য কোথাও ব্যবহার করে থাকলে সংশ্লিষ্ট অ্যাকাউন্টগুলোর পাসওয়ার্ড পরিবর্তন করুন। বিশেষ করে একই পাসওয়ার্ড ই-মেইল বা সামাজিক যোগাযোগমাধ্যমে ব্যবহার করা হলে দ্রুত ব্যবস্থা নিন।

যেখানে সম্ভব, টু-ফ্যাক্টর অথেনটিকেশন চালু রাখুন এবং সন্দেহজনক লগইন বা সেশন পরীক্ষা করুন।

ফেসবুক ও অন্যান্য গুরুত্বপূর্ণ অ্যাকাউন্টের সক্রিয় সেশন এবং সংযুক্ত অ্যাপ পর্যালোচনা করুন। সন্দেহজনক প্রবেশের লক্ষণ থাকলে সব সেশন থেকে লগআউট করে পাসওয়ার্ড পরিবর্তন করুন।

কেউ পাঠাওয়ের কর্মী পরিচয়ে ব্যক্তিগত তথ্য, অর্থ বা পরিচয়পত্রের অনুলিপি চাইলে আগে প্রতিষ্ঠানের আনুষ্ঠানিক চ্যানেলের মাধ্যমে যাচাই করুন।


শেষ পর্যন্ত উত্তর দিতে হবে কয়েকটি প্রশ্নের

পাঠাওয়ের সার্ভার থেকে ১ কোটি ৯০ লাখের বেশি অ্যাকাউন্টের তথ্য চুরির দাবি সত্য হলে, এর প্রভাব একটি অ্যাপের ব্যবহারকারীদের মধ্যেই সীমাবদ্ধ থাকবে না। জাতীয় পরিচয়পত্র, ঠিকানা, অবস্থান ও অ্যাকাউন্টসংক্রান্ত তথ্যের অপব্যবহার দীর্ঘমেয়াদে ব্যক্তিগত গোপনীয়তা, পরিচয়ের নিরাপত্তা এবং আর্থিক লেনদেনের ক্ষেত্রে ঝুঁকি তৈরি করতে পারে।

কিন্তু এখন পর্যন্ত প্রকাশিত তথ্যের ভিত্তিতে হ্যাকারদের দাবিকৃত পুরো ডেটাবেইস চুরি হয়েছে, সব তথ্য তাদের হাতে কার্যকর অবস্থায় রয়েছে কিংবা সব গ্রাহক সমানভাবে ঝুঁকিতে পড়েছেন—এমন সিদ্ধান্ত নিশ্চিতভাবে দেওয়া যায় না।

তাই প্রয়োজন অনুমান নয়, স্বচ্ছ তদন্ত ও যাচাইযোগ্য তথ্য। কীভাবে নিরাপত্তা লঙ্ঘন ঘটল, ঠিক কোন তথ্য বেহাত হয়েছে, কতজন গ্রাহক ক্ষতিগ্রস্ত হতে পারেন এবং ভবিষ্যতে এমন ঘটনা ঠেকাতে কী ব্যবস্থা নেওয়া হচ্ছে—এসব প্রশ্নের স্পষ্ট উত্তরই এখন সবচেয়ে জরুরি।

কারণ, ডিজিটাল সেবায় গ্রাহকের আস্থা শুধু অ্যাপ চালু রাখা কিংবা দ্রুত সেবা দেওয়ার ওপর নির্ভর করে না; সেই সেবার কাছে জমা রাখা ব্যক্তিগত তথ্য কতটা নিরাপদ, তার জবাবদিহির ওপরও নির্ভর করে।